
Je unsichtbarer das Bezahlen wird, desto sichtbarer muss Vertrauen sein
KI-Agenten können inzwischen Zahlungen vorbereiten. Mastercard-Deutschlandchef Nikolaus Trzeschan erklärt, was das für Vertrauen, Sicherheit und die Zukunft des Payments bedeutet.
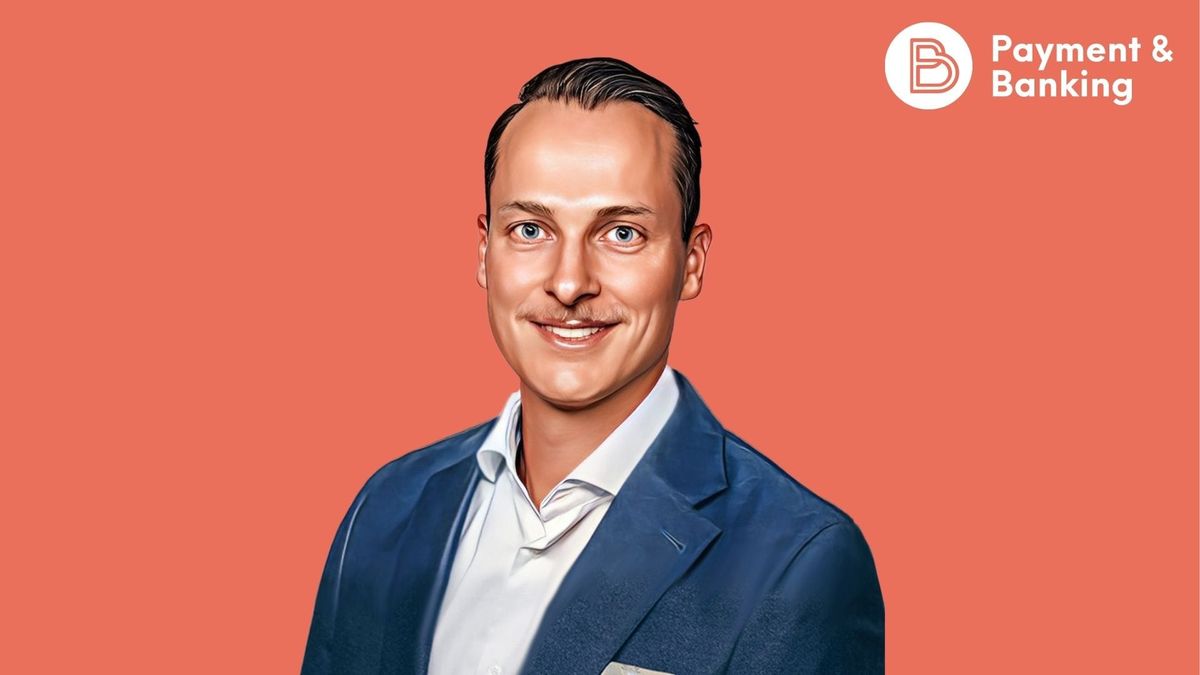
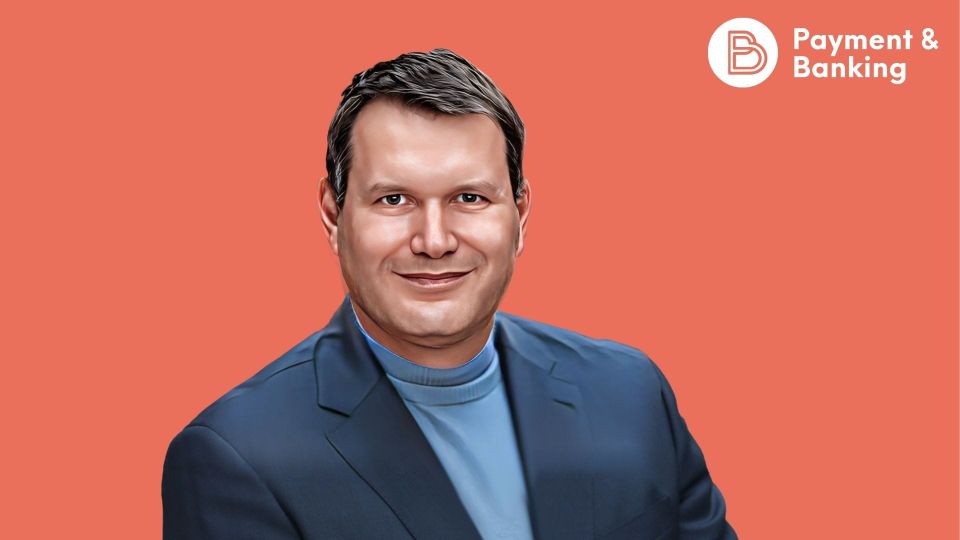
Im Mai hat in Deutschland zum ersten Mal ein KI-Agent eine Zahlung vorbereitet und bis zum Abschluss geführt. Die finale Freigabe blieb dabei noch beim Menschen. Was das für Haftung, Regulierung und die Machtfrage im europäischen Zahlungsverkehr bedeutet, bespreche ich in der neuen Folge des Payment & Banking Podcasts mit Nikolaus Trzeschan, Deutschlandchef von Mastercard.
Am 13. Mai 2026 hat in Deutschland eine Zahlung stattgefunden, bei der niemand auf einen Kaufen-Button gedrückt hat. Ein KI-Agent des Entwicklungspartners PayOS suchte auf Priceless.com nach passenden Veranstaltungen, schlug Tage und Uhrzeiten vor und bereitete die Buchung samt Bezahlung vor. Die Transaktion wurde anschließend per Payment Passkey bestätigt. Fachlich begleitet haben ihn die Deutsche Bank, die DZ BANK und N26. Mastercard spricht von der ersten live authentifizierten agentischen Transaktion in Deutschland, Nikolaus Trzeschan von einem grundlegenden Wandel im digitalen Ökosystem.
Der Vorgang dauerte wenige Sekunden und liest sich in der Mitteilung unspektakulär. Für die Branche verschiebt er eine Frage, die lange beantwortet schien, nämlich die Frage danach, wer dafür einsteht, dass eine Zahlung in Ordnung geht.
Vertrauen war jahrzehntelang ein sichtbares Produkt
Der Zahlungsverkehr hat Vertrauen immer über Sichtbarkeit hergestellt. Die Karte lag in der Hand, das Logo stand auf dem Plastik, eine Unterschrift oder eine PIN markierte den Moment der Zustimmung, und auf dem Display erschien eine Bestätigung. Jeder dieser Schritte war eine kleine Inszenierung von Verlässlichkeit, und die Institute haben viel Geld dafür ausgegeben, dass diese Inszenierung funktioniert.
Von dieser Choreografie ist wenig übrig. Die Deutsche Bundesbank hat für 2025 erstmals ausgewiesen, dass mehr als die Hälfte aller Transaktionen in Deutschland bargeldlos abgewickelt wurde, der Bargeldanteil liegt bei rund 45 Prozent. Mastercard hat angekündigt, die manuelle Eingabe von Kartennummern im europäischen E-Commerce bis 2030 abzuschaffen. Click to Pay ist inzwischen in 26 europäischen Märkten verfügbar, und drei von fünf E-Commerce-Transaktionen in Europa laufen bereits tokenisiert, also mit einer Ersatznummer statt der echten Kartennummer.
Am Ende dieser Entwicklung steht ein Bezahlvorgang, den niemand mehr bemerkt. Für Verbraucher:innen ist das bequem. Für ein Netzwerk, das sein Geschäft auf Markenwert und Akzeptanz aufgebaut hat, entsteht daraus ein Problem, das sich schwerer beantworten lässt als jede technische Frage. Wenn die Karte aus dem Blickfeld verschwindet, muss Vertrauen aus etwas anderem kommen, aus überprüfbaren Regeln, aus nachvollziehbaren Grenzen und aus der Möglichkeit, im Zweifel jemanden haftbar zu machen.
Das Fundament, das niemand sieht
Technisch möglich geworden ist dieses Verschwinden durch ein Verfahren, über das in der Öffentlichkeit kaum gesprochen wird. Bei der Tokenisierung wird die echte Kartennummer durch eine Ersatznummer ersetzt, die nur für eine bestimmte Kombination aus Gerät, Händler und Anwendungsfall gilt. Wird sie gestohlen, lässt sich mit ihr an anderer Stelle nichts anfangen, und beim Austausch einer Karte bleibt die hinterlegte Zahlungsbeziehung bestehen. Für Abonnements, Wallets und gespeicherte Zahlungsmittel im Onlinehandel ist dieses Verfahren die Voraussetzung dafür, dass niemand mehr etwas eintippen muss.
Mastercard hat sich vorgenommen, bis 2030 sämtliche E-Commerce-Transaktionen in Europa tokenisiert abzuwickeln. Drei von fünf sind es bereits, die verbleibenden zwei Fünftel verteilen sich auf kleinere Händler, ältere Shopsysteme und Branchen mit langen Investitionszyklen. Jede Erweiterung des Verfahrens, von Secure Card on File über Click to Pay bis zu den agentischen Token, bedeutet für diese Unternehmen ein weiteres Integrationsprojekt, und die Kosten dafür übernimmt zunächst der Handel selbst.
Aus dieser Entwicklung folgt eine Konsequenz, die in der Branche selten offen angesprochen wird. Wenn die Kartennummer als portables Datum verschwindet und die Zahlungsbeziehung an den Token eines bestimmten Netzwerks gebunden ist, wird ein Wechsel für Händler und Banken aufwendiger. Sicherheit und Bindung fallen hier zusammen, und beide Effekte lassen sich nicht sauber voneinander trennen.
Know Your Agent
Bei agentischen Zahlungen bekommt diese Frage eine neue Schärfe. Ein Agent handelt im Auftrag eines Menschen, er trifft Vorauswahl, vergleicht Anbieter und schließt ab. Die Branche diskutiert diese Konstellation seit anderthalb Jahren unter dem Begriff Agentic Commerce, McKinsey beziffert das Potenzial bis 2030 mit bis zu fünf Billionen Dollar, und eine im Mai veröffentlichte Erhebung von Mastercard und GfK zeigt, dass 74 Prozent der befragten Deutschen mit einer Durchsetzung solcher Anwendungen rechnen, bei den 30- bis 39-Jährigen sind es 87 Prozent.
Im Gespräch liegt deshalb die Analogie zu Know Your Customer nahe: Auch der Agent muss eindeutig identifizierbar sein und innerhalb eines nachvollziehbaren Mandats handeln. Technisch geschieht das über sogenannte agentische Token, die ein Zahlungsmittel an einen bestimmten Agenten, an einen definierten Händlerkreis und an eine hinterlegte Zustimmungsregel binden. Dazu kommen erweiterte Transaktionsdaten, mit denen kartenausgebende Banken eine agentische Zahlung von einer gewöhnlichen E-Commerce-Zahlung unterscheiden können.
In der Theorie klingt das nach sauberer Arbeitsteilung. Die Kundschaft erteilt ein Mandat, der Agent bewegt sich innerhalb der gesetzten Grenzen, das Netzwerk protokolliert, die Bank entscheidet. In der Praxis fehlen an dieser Kette mehrere Glieder, und sie fehlen ausgerechnet dort, wo es im Streitfall teuer wird.
Wer haftet, wenn ein Agent innerhalb seines Mandats etwas kauft, das die Kundin so nicht wollte? Genau hier wird es rechtlich kompliziert: Welche Handlungen des Agenten vom zuvor erteilten Mandat tatsächlich gedeckt sind und wie weit die Autorisierung reicht, wird zu einer zentralen Frage. Das Reklamationsverfahren, das die Kartenwelt über Jahrzehnte aufgebaut hat, setzt hingegen einen Menschen voraus, der etwas bestellt hat und sich beschwert. Wie ein Chargeback funktioniert, wenn ein Modell eine Vorauswahl getroffen hat, die sich hinterher als falsch herausstellt, ist offen. Die Institute, die im Mai dabei waren, formulieren das vorsichtig. Kilian Thalhammer, bei der Deutschen Bank verantwortlich für Merchant Solutions, ordnet den Test als Schritt hin zu einem Standard ein, Dr. Imke Jacob von der DZ BANK betont die Bedeutung klarer Mandate. Beide Häuser bewegen sich in einem Feld, für das es noch keine verbindlichen Regeln gibt.
Ein Widerspruch mitten im Regelwerk
Der interessanteste Konflikt steht in der Regulierung selbst. Die zweite Zahlungsdiensterichtlinie verlangt für elektronische Zahlungen eine starke Kundenauthentifizierung, also den Nachweis durch zwei von drei Faktoren, üblicherweise Besitz und Biometrie oder Wissen. Diese Vorgabe setzt einen Menschen voraus, der sich im Moment der Zahlung aktiv legitimiert.
Bei einer Zahlung, die ein Agent selbstständig auslöst, stellt sich deshalb die Frage neu, wie die starke Kundenauthentifizierung und ein zuvor erteiltes Mandat zusammenspielen. Im Mai hat Mastercard diese Frage für den Pilotfall so gelöst, dass die Kundschaft den Abschluss weiterhin selbst per Passkey bestätigt hat. Der Agent hat gesucht, vorgeschlagen und vorbereitet, die Freigabe blieb beim Menschen. Für einen Test ist das sauber gelöst. Für eine Technologie, deren Versprechen in der Abwesenheit des Menschen besteht, ist es eine Zwischenlösung.
Die Überarbeitung des europäischen Regelwerks läuft, PSD3 und die Payment Services Regulation befinden sich im Gesetzgebungsverfahren, und die Frage nach der Authentifizierung durch Dritte gehört zu den strittigen Punkten. Bis dort eine Antwort steht, entscheidet die Praxis. Genau deshalb lohnt der Blick darauf, wer die Standards setzt, solange die Regeln noch nicht geschrieben sind.
Vier Protokolle, ein Markt
Im Moment konkurrieren mehrere Ansätze darum, wie ein Agent gegenüber einem Händler ausweist, in wessen Auftrag er handelt. Mastercard setzt auf die Tokenisierung der Absicht, Verifiable Intent, also auf ein kryptografisch belegbares Mandat der Kundschaft. Visa verfolgt mit dem Trusted Agent Protocol den umgekehrten Weg und verifiziert zunächst den Agenten selbst. Google hat mit dem Agent Payments Protocol, kurz AP2, einen offenen Vorschlag vorgelegt, OpenAI hat gemeinsam mit Stripe das Agentic Commerce Protocol veröffentlicht und damit den Checkout direkt in die eigene Oberfläche geholt.
Diese vier Ansätze beschreiben dasselbe Problem und lösen es unterschiedlich.Für den Handel bedeutet das im schlechtesten Fall vier Integrationen, für die Banken vier Risikomodelle. Wichtiger ist die strukturelle Folge. Wer den Standard setzt, nach dem ein Mandat erteilt und geprüft wird, bestimmt, an welcher Stelle der Wertschöpfungskette die Kundenbeziehung künftig liegt. Die Netzwerke verteidigen hier eine Position, die sie über Jahrzehnte gegenüber Banken und Handel aufgebaut haben, und sie verteidigen sie gegen Gegner, die bisher kein Zahlungsgeschäft betrieben haben.
Für den Handel kommt eine zweite Verschiebung hinzu. Mastercard beschreibt agentischen Handel als neuen Entdeckungs- und Vertriebskanal neben Onlineshop, App und Ladengeschäft. Ein Kanal, in dem ein Modell die Vorauswahl trifft, entwertet einen erheblichen Teil dessen, wofür Marken bisher Geld ausgeben, von Suchmaschinenwerbung über Platzierung bis zum Loyaltyprogramm. Die Aufmerksamkeit der Kundschaft ist dort nicht mehr die knappe Ressource.
Die Angriffsfläche wächst mit der Bequemlichkeit
Jede neue Bequemlichkeit erzeugt eine neue Angriffsfläche. Mastercard hat 2024 den Threat-Intelligence-Anbieter Recorded Future für 2,65 Milliarden Dollar übernommen und daraus Mastercard Threat Intelligence gebaut, ein Produkt, das Bedrohungsdaten aus dem offenen und dem verdeckten Netz mit Transaktionsdaten zusammenführt. Der Hintergrund dieser Investition lässt sich an zwei Zahlen ablesen, die das Unternehmen selbst veröffentlicht. Rund 60 Prozent der Verantwortlichen für Betrugsprävention erfahren von einem Cybervorfall erst, wenn die Verluste bereits entstanden sind. Und allein bei Magecart-Angriffen, bei denen Schadcode auf Bezahlseiten von Onlineshops Kartendaten abgreift, zählte Mastercard im Jahr 2025 rund 10.500 aktive Fälle und über 23 Millionen kompromittierte Transaktionen.
Agentische Zahlungen bringen eine Angreiferseite mit, die in dieser Form neu ist. Ein Modell lässt sich durch manipulierte Inhalte auf einer Händlerseite zu Handlungen verleiten, die seine Nutzerin nie beauftragt hat, und eine gefälschte Agentenidentität ist in einem offenen Ökosystem schwerer zu erkennen als eine gestohlene Kartennummer. Betrugserkennung, die auf menschliches Verhalten trainiert wurde, muss sich darauf ebenfalls einstellen. Ein Modell kauft schneller, regelmäßiger und über mehr Händler verteilt als jede Kundin, die Verhaltensmuster, aus denen Risikosysteme bisher ihre Schlüsse ziehen, verändern sich vollständig. Die erweiterten Transaktionsdaten sollen den Banken dabei helfen, sie können umgekehrt auch zu höheren Ablehnungsquoten führen, solange niemand weiß, wie ein normales Agentenverhalten aussieht.
Wer ist die Vertrauensinstanz?
Hinter der technischen Diskussion steht eine Machtfrage, die europäisch aufgeladen ist. Nach Zahlen der Europäischen Zentralbank liefen 2024 rund 69 Prozent der Kartenzahlungen im Euroraum über Anbieter mit Sitz außerhalb Europas. Die EZB bezeichnet diese Konzentration offen als Souveränitätsrisiko, der digitale Euro soll frühestens 2029 verfügbar sein, und die European Payments Initiative will mit Wero bis 2027 eine vollwertige Alternative für Handel und Onlinezahlungen bieten.
In diese Gemengelage kommt 2027 die europäische Identitäts-Wallet, die jeder Mitgliedstaat bereitstellen muss. Zahlung und Identitätsnachweis wachsen damit technisch zusammen, Altersprüfung oder Wohnsitznachweis lassen sich künftig innerhalb einer Transaktion erledigen. Für den Handel entstehen daraus Anwendungsfälle, die heute an Medienbrüchen scheitern. Für Verbraucher:innen entsteht ein System, das gleichzeitig weiß, wer sie sind und was sie kaufen.
Damit kehrt die Ausgangsfrage in anderer Form zurück. Wer ist die Vertrauensinstanz, wenn die sichtbaren Signale verschwinden? Für Trzeschan ist es kein einzelner Akteur. Die Bank genießt bei Verbraucher:innen weiterhin besonders viel Vertrauen, Mastercard bringt Akzeptanz und Sicherheitsinfrastruktur ein, Wallet-Anbieter prägen das Nutzererlebnis. Vertrauen entsteht aus diesem Zusammenspiel. Die Antwort auf die Frage, wie sich die Rollen in diesem Zusammenspiel künftig verschieben, ist offen, und die Entscheidung darüber fällt in den kommenden drei Jahren, in Standardgremien und Pilotprojekten.
Nikolaus Trzeschan führt den deutschen Markt seit Februar 2026, als Nachfolger von Peter Robjesek. Er kennt das Produktgeschäft aus seiner Zeit als Verantwortlicher für das Produktmanagement in Deutschland, Österreich und der Schweiz, und er hat vor seinem Wechsel zu Mastercard zwölf Jahre als Offizier bei der Bundeswehr gedient. In der neuen Podcastfolge habe ich ihn nach Mandaten, Limits und Haftung gefragt, nach dem Widerspruch zur starken Kundenauthentifizierung, nach der Rolle eines amerikanischen Netzwerks in einer europäischen Identitätsinfrastruktur und danach, woran Verbraucher:innen künftig überhaupt noch merken sollen, dass Mastercard beteiligt war.
Die technischen Fragen im Zahlungsverkehr sind zu einem guten Teil beantwortet. Tokenisierung funktioniert, Authentifizierung funktioniert, die erste agentische Transaktion ist gelaufen. Ungeklärt bleibt, wer welches Mandat vergibt, wo dessen Grenzen liegen und wer einsteht, wenn eine Maschine im Namen eines Menschen etwas kauft, das dieser Mensch so nicht wollte. Die Branche sollte diese Antwort formulieren, bevor der erste größere Schadensfall sie erzwingt.
Die Folge mit Nikolaus Trzeschan gibt es ab sofort überall, wo es Podcasts gibt. Weiterdiskutieren werden wir am 4. November auf der Banking Exchange (BEX) in Frankfurt.
Autor